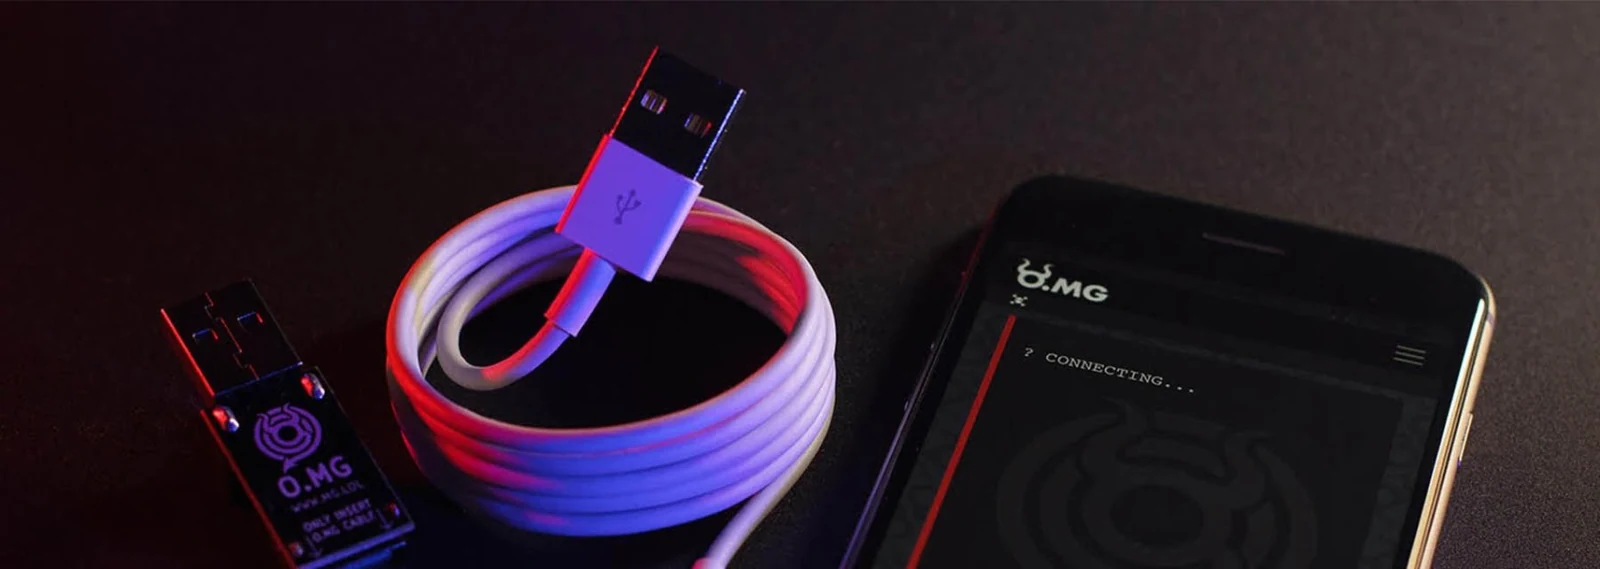
Siamo nel XXI secolo e le tecniche di penetration testing si stanno sempre più ingegnerizzando, fino ad arrivare alla creazione di un CAVO che ha una propria vita, messa al servizio degli ethical hacker per effettuare pen test.
Sto parlando dell'O.MG Cable (Offensive Mischief Gadgets o, in maniera allegorica, "Oh My God Cable").
Cos'è un O.MG Cable?
Innanzitutto devo ringraziare l'amico e collega Stefano Ceroni, che mi ha fatto scoprire questo "cavo" che ha al suo interno un web server, un Wi-Fi 802.11 e molta più memoria e potenza di molti elaboratori.
Il cavo O.MG è progettato per essere usato nelle vicinanze del cavo stesso, ma con funzionalità che migliorano l'esecuzione remota, la furtività e l'evasione forense, il tutto perché è in grado di cambiare rapidamente strumenti e tecniche.
La componente Wi-Fi del cavo può agganciarsi a una rete Wi-Fi esistente (preconfigurata) oppure essere configurata come un vero e proprio access point 802.11 (Long Range WiFi Trigger, fino a 2 km). Attraverso il web server del cavo è infatti possibile iniettare malware sia sul lato PC sia sul lato device, e analizzare o sniffare il traffico che passa attraverso il cavo stesso.
Sul mercato ci sono versioni con cavi USB standard per cellulari Apple o Android, USB-C, convertitori USB e tanto altro.
Addirittura la versione "Keylogger Edition" mantiene tutte le funzionalità del cavo O.MG standard e aggiunge un keylogger in grado di memorizzare fino a 650.000 battute. La Keylogger Edition è stata creata appositamente per essere utilizzata con tastiere dotate di cavo staccabile.
Il firmware dell'O.MG Cable è un progetto "simil" open source, gestito attraverso un canale Slack in cui si può interagire e contribuire a modifiche e migliorie.
In questo momento il firmware ha:
- keylogging standard;
- registrazione di rapporti Raw HID;
- uno strumento di profilazione del segnale per il campionamento di tastiere non standard, in modo da poterne costruire il supporto;
- rendering in stile KeyCroc dei keylog standard, utilizzando il layout USA;
- un buffer RAM temporaneo per i log, di 650.000 sequenze di tasti.
Il tutto è acquistabile anche con un kit chiamato "DEFCON2019", comprensivo di un programmatore USB e dell'accesso al canale di supporto.
Le principali caratteristiche
Wi-Fi Il cavo O.MG consente di eseguire in modalità wireless quasi tutte le funzionalità, e non solo: di creare, salvare o eseguire payload. È possibile pulire la flash, convertire il cavo O.MG in uno stato innocuo o "rompere" il cavo in modo che non trasmetta più i dati.
Web server in un cavo Ci si collega al cavo O.MG come punto di accesso, oppure lo si collega a una rete. Si configurano le impostazioni e si distribuiscono i payload in pochi secondi dall'intuitiva interfaccia web. Nessuna ricompilazione, nessun trasferimento di file: basta scrivere ed eseguire.
Funzioni avanzate Il cavo O.MG può rilevare la propria posizione e modificare automaticamente il proprio comportamento, attivare i payload, cancellarli e altro ancora. È possibile modificare i descrittori USB per clonare perfettamente un dispositivo "trusted" (VID, PID, iManufacturer, iSerialNumber, iProduct).
Tutto ciò può sembrare un'arma a doppio taglio: se da un lato questi strumenti vengono utilizzati per effettuare penetration test, dall'altro, nelle mani sbagliate, possono aiutare a compiere attacchi informatici. La differenza?
Come sempre, sta nell'ETICA delle persone che utilizzano le tecnologie.