CISO & Head of Cybersecurity
Eurosystem S.p.A.
Guido la Business Unit Cybersecurity, definendo strategie, servizi e priorità di sicurezza e coordinando team, cyber risk management, incident response e protezione delle infrastrutture.
CISO Ethical Hacker Divulgatore
La cybersecurity
non si compra.
Si governa.
Trasformo rischio, tecnologia e norme in decisioni concrete per aziende, Board e persone. Senza scorciatoie. Senza carta inutile.
Porto la cybersecurity fuori dalla sala server e dentro il luogo in cui si prendono le decisioni.
Sono Sandro Sana, CISO e consulente NIS2. Lavoro tra governance, strategia, offensive security e comunicazione, con base in Friuli Venezia Giulia e un’attenzione alle imprese del Nord-Est. Aiuto le organizzazioni a capire cosa proteggere, da cosa, con quali priorità e con quale responsabilità.
Dal 1990 unisco esperienza sul campo, certificazioni internazionali e capacità di comunicare la sicurezza a chi deve decidere: CISO, ethical hacker e giornalista pubblicista. Per questo non separo mai la conformità dalla realtà operativa né la tecnologia dal business.
Oggi
Strategia, ricerca, informazione, giustizia e formazione: incarichi distinti che portano la cybersecurity dentro le decisioni reali.
Eurosystem S.p.A.
Guido la Business Unit Cybersecurity, definendo strategie, servizi e priorità di sicurezza e coordinando team, cyber risk management, incident response e protezione delle infrastrutture.
Cyber 4.0
Contribuisco all’Agenda Strategica per ricerca, formazione e orientamento, alla valutazione dei piani del Centro e al gruppo Security Under Water dedicato alle infrastrutture critiche sottomarine.
Cybersecurity e cultura digitale
Scrivo e divulgo per Red Hot Cyber, Cybersecurity360, La Nuova Gazzetta Piemontese e SocialNews, traducendo minacce, norme e innovazione in analisi comprensibili e utili.
Tribunale Ordinario di Gorizia
Iscritto all’Albo nella categoria Informatica: analisi di sistemi ed evidenze digitali, digital forensics, log, incidenti e ricostruzione tecnica di eventi informatici complessi.
Membro RHC Dark Lab
Curo la linea editoriale e conduco il podcast; nel Dark Lab analizzo con il team minacce emergenti, dark web, cybercrime e nuove tecniche di attacco.
Comitato AICA NIS2, AICA, ITS e SMAU Academy
Sono membro del Comitato AICA NIS2 e docente AICA e SMAU Academy. Progetto e tengo corsi su cybersecurity, ethical hacking, NIS2, governance e gestione del rischio per studenti, professionisti, management, imprese e istituzioni.
AIP-ITCS
Coordino le attività di AIP-ITCS in Friuli Venezia Giulia, contribuendo al confronto tra professionisti su competenze informatiche, cultura digitale e sicurezza.
Porto la sicurezza dentro le decisioni aziendali: responsabilità, rischio, priorità, evidenze. La compliance diventa un sistema che guida, non un archivio che giustifica.
Ethical hacking, vulnerability management, incident response e threat intelligence. La teoria vale soltanto quando regge davanti a un incidente reale.
Traduco il rischio tecnico in impatto operativo, economico e reputazionale. Perché il Board possa decidere, assumersi responsabilità e misurare i risultati.
Articoli, podcast, libri, corsi e keynote. Nelle scuole, negli ITS, nei Comuni e nelle associazioni d'impresa. Tolgo rumore, gergo e alibi per rendere la cybersecurity comprensibile a chi deve governarla.
La carta che arriva alla fine documenta scelte.
La carta che guida le progetta e le veicola.
— Sandro Sana, NIS2: La carta che guida
Asset, servizi, dipendenze, persone e fornitori. Senza una fotografia credibile, ogni piano è soltanto una supposizione.
Priorità, responsabilità e rischio accettato. La governance inizia quando qualcuno sceglie e mette la firma.
Misure applicate, test, metriche ed evidenze. Non basta dire di essere sicuri: occorre poterlo provare.

Libro · 2026
Un metodo per governare la sicurezza oltre la conformità. Perché la sicurezza efficace non parte dal firewall: parte dal capire cosa tiene in piedi l’organizzazione.
La conformità è il punto di partenza. La governance è la rotta.Acquista su Amazon Scopri il libro →

Libro · 2025
Tecnologia, intelligenza artificiale, truffe digitali e privacy: una guida per leggere il cambiamento con consapevolezza, lucidità e pensiero critico.
Il futuro non bussa più: entra di corsa.Acquista su Amazon Scopri il libro →
Editoriali
Analisi, ricerca e cultura cyber.
Editoriali
Governance, norme e casi reali.
Editoriali
Società, cultura digitale e informazione.
Editoriali
Attualità, tecnologia e sicurezza.
Podcast
La cybersecurity raccontata da chi la vive. Guarda tutti gli episodi su YouTube.
Articoli originali pubblicati su LinkedIn, al di fuori delle testate con cui collaboro.
01 LinkedIn · 20 agosto 2025
02 LinkedIn · 14 gennaio 2025
03 LinkedIn · 10 gennaio 2025
04 LinkedIn · 21 ottobre 2024
05 LinkedIn · 19 aprile 2024
06 LinkedIn · 29 novembre 2023
07 LinkedIn · 21 maggio 2021
08 LinkedIn · 3 agosto 2020
MONDOCYBER
MondoCyber è il progetto editoriale e divulgativo che ho ideato e amministro per raccontare sicurezza informatica, tecnologia e trasformazione digitale con un linguaggio chiaro, concreto e accessibile.
Visita MondoCyberINTERVENTO CONCLUSO · DIGITAL SECURITY FESTIVAL
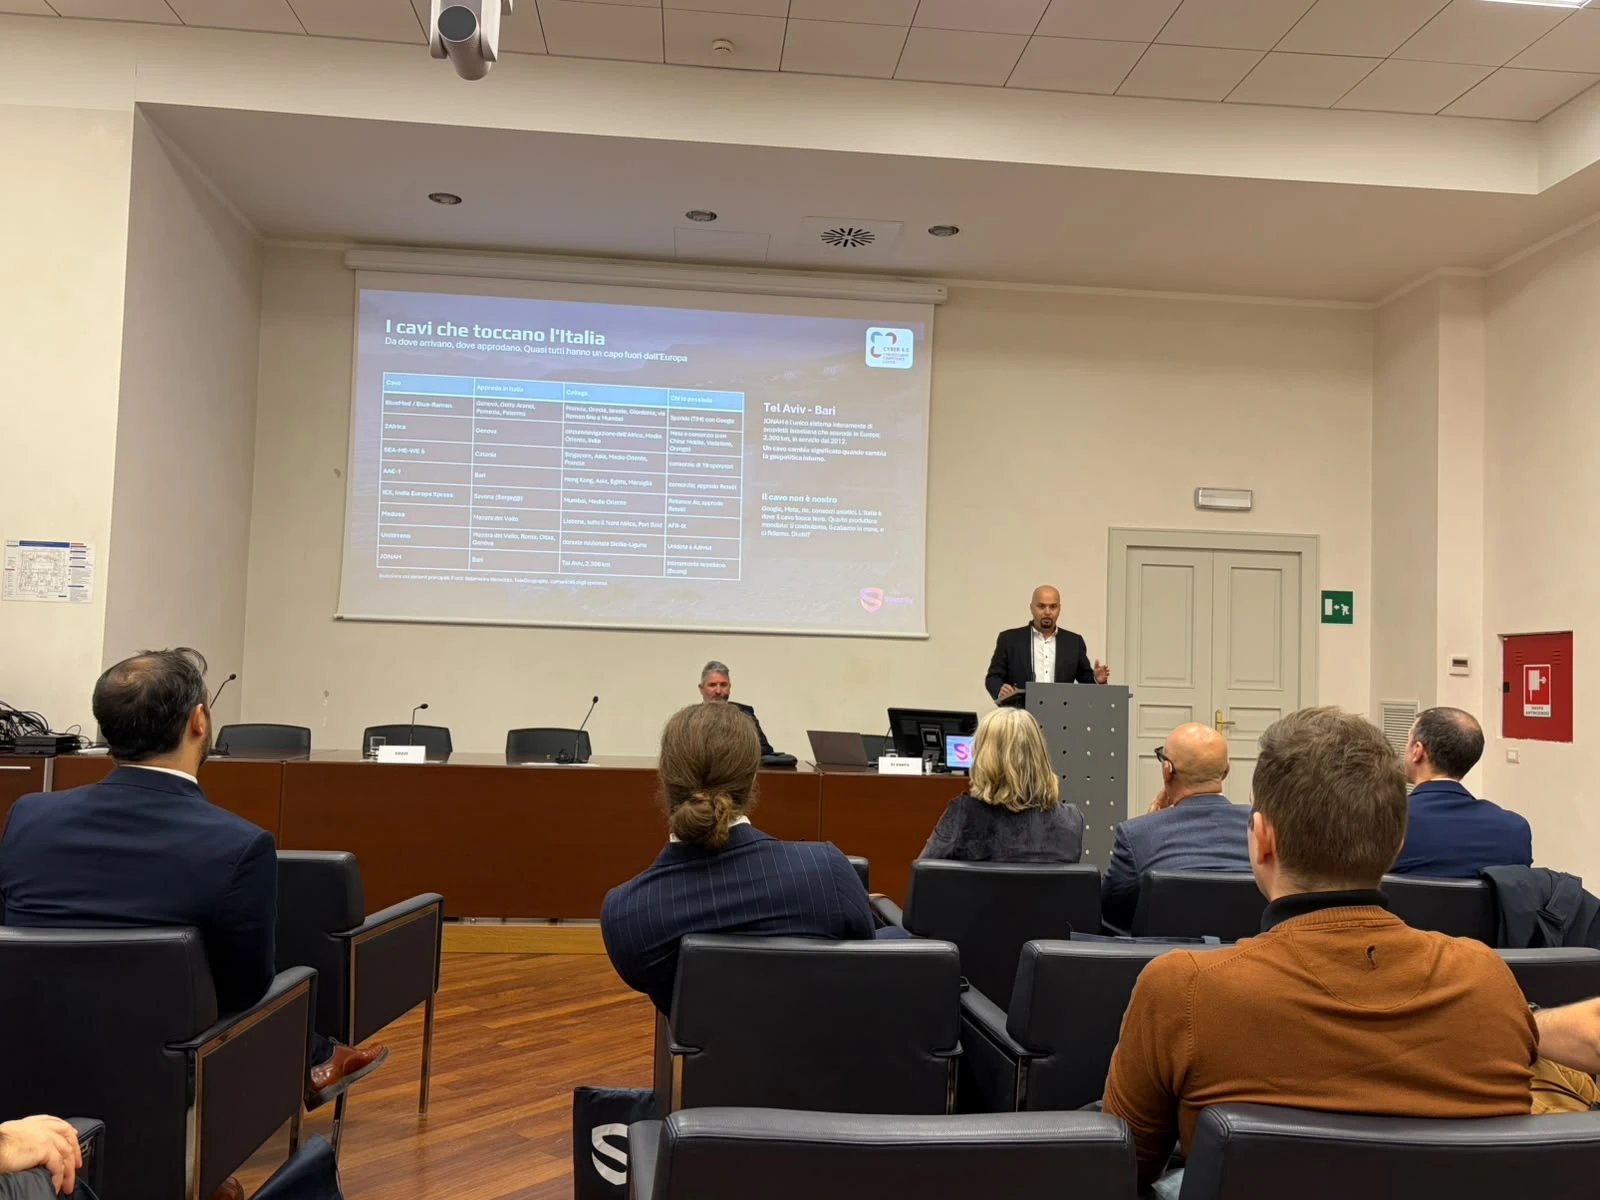
· Trieste
Sala Predonzani, Palazzo della Regione Autonoma Friuli Venezia Giulia, Piazza Unità d’Italia.
Alla seconda giornata del Digital Security Festival ho portato al centro del confronto i cavi sottomarini: l’infrastruttura che sostiene le comunicazioni digitali, l’economia globale e i servizi finanziari.
Dove passano, chi li controlla e quali dipendenze creano: proteggere queste dorsali significa affrontare insieme sicurezza, geopolitica e sovranità digitale. Un’infrastruttura invisibile, con conseguenze molto concrete per cittadini, imprese e istituzioni.
“Possiamo delegare alla tecnologia il calcolo, ma non il giudizio.”
Nel suo post dopo l’evento ha richiamato la necessità di governare l’innovazione mantenendo al centro le persone, i diritti e la fiducia.
Leggi il post su LinkedIn ↗Nel suo resoconto ha apprezzato la chiarezza dell’intervento e la capacità di spiegare la rilevanza strategica dei cavi sottomarini, descritti come il “sistema nervoso” dell’economia globale. Ha collegato il confronto alla formazione e alla sovranità digitale.
Leggi il post su LinkedIn ↗INTERVENTO
Luogo: Red Hot Cyber Conference 2026, Teatro Italia, Roma
Data:
Tema: Come gli agenti di intelligenza artificiale stanno cambiando l'offensive security: cosa automatizzano, dove servono ancora l'esperienza e il giudizio umano, e cosa significa per chi difende.
Guarda l'intervento ↗INTERVENTO
Luogo: IMPACT – La fiera dei servizi e dell'innovazione per l'impresa, Padova
Data: -
Tema: Intervento nel workshop "L'impatto delle normative europee sull'IT aziendale" organizzato da Confindustria Veneto Est: cosa cambia con la NIS2, gli adempimenti e le scadenze verso ACN e come le imprese possono trasformare l'obbligo in governance.
Guarda l'intervento ↗La sicurezza si costruisce prima di tutto con la consapevolezza. Per questo la porto dove serve: in aula, nelle istituzioni, nelle imprese.
Ogni anno incontro gli studenti delle scuole superiori del territorio per parlare di sicurezza digitale, rischi e comportamenti consapevoli.
Presento i corsi ITS di cybersicurezza: perché la sicurezza conta e cosa significa davvero lavorare in questo mondo.
Docente del corso AICA dedicato alla NIS2: obblighi, governance e misure di sicurezza spiegati a chi deve applicarli in azienda. Membro del Comitato AICA NIS2.
Incontri pubblici con i cittadini per spiegare, senza tecnicismi, come difendersi dalle minacce digitali di ogni giorno.
Corsi sulla NIS2 e sull'approccio alla sicurezza per le PMI. Docente del corso «NIS2 per imprese soggette – Dalla normativa alla maturità operativa» (16 ore, 2026) e relatore al convegno «Cyber AI: intelligenza artificiale tra minacce e difesa» (ciclo innovIAmo, 2025).
Webinar e conferenze su cybersecurity, NIS2 e Cyber Resilience Act, tra cui l'intervento sul CRA nel ciclo Innovation Roadmap dedicato all'intelligenza artificiale (16 giugno 2026).
Webinar su NIS2 e Cyber Resilience Act, oltre ad attività di consulenza in ambito NIS2.
Webinar «CRA: il nuovo regolamento europeo che cambia il modo di sviluppare, scegliere e acquistare tecnologia» (9 giugno 2026).
Ospite della trasmissione «Ring» su Antenna 3 (14 settembre 2026) per parlare di intelligenza artificiale: sviluppi, opportunità e pericoli.
Governance prima. Tecnologia dove serve.
Se cerchi una certificazione da incorniciare, probabilmente non sono la persona giusta. Se vuoi capire cosa regge davvero e cosa va cambiato, allora abbiamo qualcosa di cui parlare.